互联网路由协议与分布式通信网络基础设施的技术原理:核心概念与工程实践基础原理详解
在计算机网络中,客户端与服务器之间的通信通常通过HTTP协议进行。HTTP代表超文本传输协议,它是一种用于从服务器传输网页到本地浏览器的协议。HTTP请求包含一个URL,它告诉服务器需要获取的网页或数据。服务器接收到请求后,会根据请求的内容返回相应的数据,这通常是一个HTML文档,包含网页的所有元素和样式。 客户端与服务器之间的通信在计算机网络中被比喻为“请求-响应”模式。客户端发送HTTP请求,服务器接收到请求后,会处理请求并生成响应,这个响应通常包括服务器返回的数据,比如HTML文档。在这个过程中,客户端和服务器之间通过网络交换信息,确保数据能够安全且准确地传输。 计算
核心概念
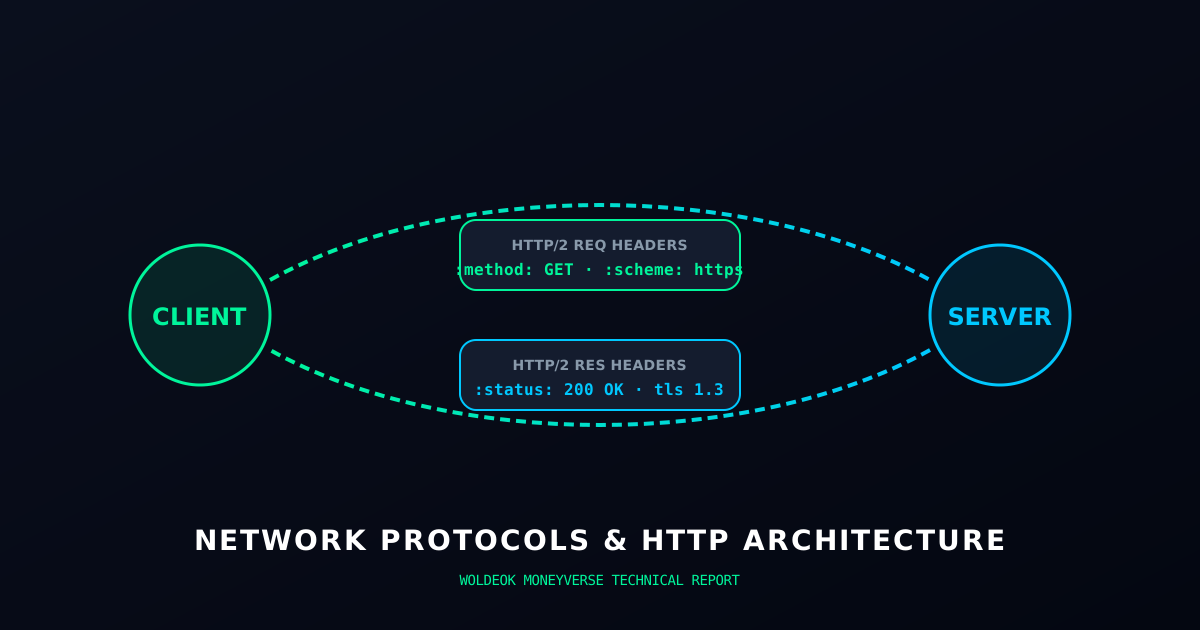
在计算机网络中,客户端与服务器之间的通信通常通过HTTP协议进行。HTTP代表超文本传输协议,它是一种用于从服务器传输网页到本地浏览器的协议。HTTP请求包含一个URL,它告诉服务器需要获取的网页或数据。服务器接收到请求后,会根据请求的内容返回相应的数据,这通常是一个HTML文档,包含网页的所有元素和样式。
客户端与服务器之间的通信在计算机网络中被比喻为“请求-响应”模式。客户端发送HTTP请求,服务器接收到请求后,会处理请求并生成响应,这个响应通常包括服务器返回的数据,比如HTML文档。在这个过程中,客户端和服务器之间通过网络交换信息,确保数据能够安全且准确地传输。
计算机网络的架构模型,通常采用五层模型,即网络体系结构模型。这一模型从上到下依次为应用层、表示层、会话层、传输层、网络层和数据链路层。每一层都专注于特定的网络功能,确保数据能够从源点传输到目的地。例如,应用层负责提供用户界面,传输层确保数据包的可靠传输,网络层则负责路由数据包通过网络。每一层都依赖于下一层,确保整个通信过程的顺利进行。
工作原理
计算机网络的基本机制是为了让分布在不同地理位置的计算机能够互相通信和共享资源。这个机制的核心在于使用各种协议,比如TCP/IP,来确保数据能够准确无误地从一个设备传输到另一个设备。每个设备在计算机网络中都有一个独特的标识,称为IP地址,这使得数据能够被正确地路由到目的地。此外,网络机制还包括了安全协议,如SSL/TLS,用于保护数据传输过程中的隐私和完整性,确保数据在传输过程中不会被窃取或篡改。
计算机网络的基本操作包括数据的发送和接收。当一台计算机需要发送数据到另一台计算机时,它首先会将数据打包成数据包,每个数据包都包含源地址和目标地址。然后,数据包会被发送到网络上的一个路由器,路由器根据目标地址将数据包路由到正确的方向。到达目标计算机后,数据包会被解包,数据被恢复到原始格式,这样接收方就能正确地处理这些数据。这个过程中的每一个步骤都依赖于网络协议来确保数据能够被正确地发送和接收。
各部分的联系
在计算机网络中,不同组件通过一系列协议和标准相互作用,以确保数据能够安全、高效地传输。例如,HTML和CSS用于构建网页,它们通过HTTP协议与服务器进行通信,HTTP协议规定了浏览器如何向服务器发送请求以及服务器如何响应这些请求。CSS通过CSS属性和选择器来控制HTML元素的样式,例如字体、颜色和布局。JavaScript则作为客户端脚本语言,它可以在HTML文档中嵌入,通过JavaScript可以与HTML和CSS协同工作,实现动态交互效果。例如,JavaScript可以用来处理用户事件,如点击按钮时执行特定操作,或者动态改变网页内容。这些组件通过浏览器和服务器之间的HTTP请求和响应来协调工作,确保用户界面能够根据用户的操作和网络条件进行调整和更新。
概念性实例
当尝试通过跨源资源共享(CORS)请求访问另一个网站的数据时,如果请求未能成功,通常是因为浏览器的安全策略阻止了这种跨域数据的访问。例如,假设你正在开发一个网页应用,该应用试图获取另一个网站上的用户数据。你使用了CORS请求来尝试访问这个数据,但浏览器显示CORS请求未成功。这可能是由于目标网站没有正确设置CORS头,导致浏览器拒绝了你的请求。解决这个问题的一种方法是,目标网站需要在服务器端设置正确的CORS头,允许来自你网页应用的请求访问其数据。
另一个可能的原因是,你的网页应用可能没有正确设置CORS请求的配置。例如,如果你的网页应用使用了XMLHttpRequest对象发送CORS请求,确保你正确地设置了请求的Origin属性,让它与目标网站的域名匹配。如果Origin属性设置错误,浏览器同样会阻止请求,从而导致CORS请求未成功。正确配置这些属性是确保CORS请求能够成功的关键。
常见误解
在计算机网络中,CORS(跨源资源共享)是一个重要的安全机制,用于限制浏览器如何在不同域名之间发送请求。CORS请求失败通常意味着浏览器阻止了特定的HTTP请求,因为源服务器没有正确设置CORS头。常见误解是认为CORS仅影响JavaScript,实际上它影响的是任何跨源的HTTP请求,包括但不限于JavaScript。另一个误解是,只要服务器设置了CORS头,所有请求都会成功。实际上,即使服务器设置了CORS头,客户端的浏览器安全策略也可能阻止请求,尤其是当请求的源服务器与目标服务器不在同一个域内时。理解CORS机制的复杂性及其在不同浏览器中的行为差异对于开发跨域应用至关重要。
网络编程中,理解网络协议和数据包传输机制是基础。例如,HTTP协议是网络通信中最常用的一种,它定义了客户端和服务器之间如何发送和接收数据。然而,HTTP协议本身并不提供数据加密或传输安全。HTTPS协议通过使用SSL/TLS协议来加密数据,确保数据在传输过程中不会被窃听或篡改。因此,尽管HTTP协议本身是安全的,但HTTPS协议的使用确保了数据传输的安全性。这种误解可能导致开发人员忽视加密在数据保护中的重要性,特别是在处理敏感信息时。
Official primary source
https://developer.mozilla.org/zh-CN/docs/Web/HTTP/Guides/CORS/Errors/CORSDidNotSucceed